Управление на права за достъп без излишен риск
Финансовият директор не трябва да вижда здравните досиета на служителите, а временен външен консултант не бива да запазва достъп до вътрешна система месеци след края на проекта. Именно такива ежедневни ситуации превръщат управлението на права за достъп от техническа задача в ключов контрол за сигурността, непрекъсваемостта и регулаторното съответствие на организацията.
При инцидент въпросът рядко е само дали дадена система е била защитена. Проверява се кой е имал достъп, защо го е получил, какво е направил с него и дали организацията е могла своевременно да го отнеме. Ако тези отговори липсват, рискът обхваща не само данните, но и доверието на клиенти, партньори и контролни органи.
Какво представлява управлението на права за достъп
Управлението на права за достъп е съвкупност от правила, роли, технически механизми и проверки, чрез които организацията определя кой потребител може да достъпва конкретни системи, папки, документи, приложения и данни. То включва създаване, промяна, периодичен преглед и прекратяване на достъпа.
Целта не е всеки служител да има възможно най-малко права на всяка цена. Целта е всеки да разполага с достатъчни права, за да изпълнява работата си, но без достъп до информация и функционалности извън реалната му отговорност. Този принцип е познат като „минимално необходим достъп“ и е основен в ISO 27001, GDPR, NIS2 и добрите практики за киберсигурност.
В малка фирма проблемът често започва незабелязано: обща парола за служебна поща, споделен акаунт за счетоводна система или папка с договори, отворена за всички в офиса. При по-големите организации трудността е различна – много системи, отдели, локации, външни доставчици и чести промени в ролите. И в двата случая липсата на ясен модел води до натрупване на „наследени“ права, които никой не преглежда.
Защо прекомерният достъп е бизнес риск
Неправомерният достъп невинаги е резултат от злонамерено действие. Служител може да изпрати документ до грешен получател, да изтегли чувствителен файл на лично устройство или да промени важни данни без необходимата компетентност. Когато правата са прекалено широки, една човешка грешка придобива много по-голям обхват.
При компрометирана потребителска парола последствията също зависят от предоставения достъп. Ако атакуващ получи контрол над профил с административни права, той може да създава нови акаунти, да променя настройки, да изключва защити или да достигне до резервни копия. Затова защитата на идентичността и ограничаването на привилегиите са също толкова важни, колкото антивирусният софтуер и защитната стена.
За организациите, които обработват лични данни, GDPR изисква подходящи технически и организационни мерки според риска. Липсата на контрол над достъпа може да затрудни доказването на законосъобразна обработка, конфиденциалност и отчетност. За дружества в обхвата на NIS2 и DORA управлението на достъпа е още по-пряко свързано с изискванията за управление на риска, наблюдение и контрол на доставчиците.
Достъпът до документални архиви изисква отделно внимание
Дигитализираните договори, трудови досиета, счетоводни документи и техническа документация често съдържат едновременно лични данни, търговска тайна и информация с дълъг срок на съхранение. Отварянето на архивната система за широк кръг потребители е удобно в краткосрочен план, но създава проблем при проверка, спор или теч на информация.
Практичният модел е достъпът да се определя според типа документ, бизнес функцията и конкретното действие. Един потребител може да има право само да преглежда даден архив, друг да въвежда документи, а трети да одобрява унищожаване или промяна на срокове за съхранение. Проследимостта на действията е съществена, защото показва не само кой е имал право, а и как това право е използвано.
Моделът с роли е по-надежден от индивидуалните изключения
Когато правата се задават ръчно за всеки отделен служител, поддръжката бързо става непрозрачна. При всяка нова позиция, заместване или вътрешно преназначаване трябва да се помни кои папки, приложения и групи са необходими. Това увеличава вероятността старите права да останат активни.
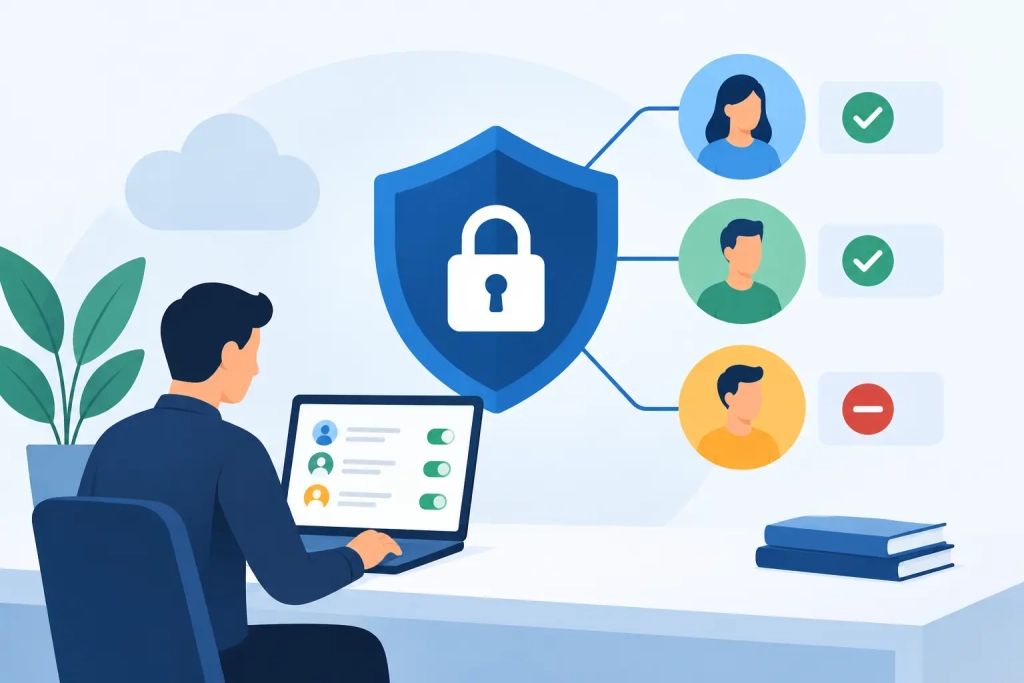
По-устойчив подход е ролевият модел. Вместо да се дават права на Петър или Мария поотделно, организацията създава роли като „Счетоводител“, „Ръководител продажби“, „Специалист Човешки ресурси“ или „Външен одитор“. Всяка роля има предварително одобрен набор от права, свързан с реални служебни задачи.
Този подход не премахва нуждата от изключения. Временен проект, заместване или специализиран анализ може да изискват допълнителен достъп. Разликата е, че изключението трябва да има собственик, бизнес обосновка и срок на валидност. След изтичането му то следва да се премахва автоматично или чрез контролирана процедура.
Как да изградите работещ процес за управление на права за достъп
Техническото решение само по себе си не е достатъчно. За да е надеждно управлението на права за достъп, то трябва да бъде част от процесите по назначаване, промяна на длъжност, управление на външни лица и освобождаване на служители.
1. Определете критичните системи и данни
Започнете с практична карта на средата: електронна поща, файлови сървъри, облачни платформи, ERP и счетоводни системи, CRM, системи за заплати, документални архиви, резервни копия и административни конзоли. За всяка система определете какви данни съдържа, кой носи бизнес отговорност и какви са последствията при неправомерен достъп.
Не всяка система изисква еднакъв контрол. Достъпът до публични маркетингови материали не е равен на достъп до база с клиенти, платежни данни или резервни копия. Класифицирането на информацията помага мерките да бъдат пропорционални, а не формални.
2. Въведете ясен цикъл на заявяване и одобрение
Всеки нов достъп трябва да има заявка, одобрение от отговорен ръководител и техническо изпълнение от упълномощено лице. Когато е възможно, системата следва да пази следа за заявката, одобрението и направената промяна.
Разделянето на отговорностите е важно при чувствителни операции. Лицето, което заявява достъп, не бива еднолично да го одобрява и активира. При администраторски права може да е необходима допълнителна проверка от IT, информационна сигурност или ръководител на риска.
3. Защитете привилегированите акаунти
Администраторските акаунти не трябва да се използват за ежедневна работа, електронна поща или интернет сърфиране. Добрата практика е всеки администратор да има обикновен потребителски профил и отделен профил за задачи с повишени права.
Многофакторната автентикация е задължителна мярка за отдалечен достъп, облачни услуги, администраторски конзоли и критични приложения. Тя не отменя нуждата от силни пароли, но значително намалява риска компрометирана парола сама по себе си да осигури достъп до системата.
4. Преглеждайте правата регулярно
Достъпът трябва да се преглежда периодично, а не само при инцидент. Честотата зависи от риска: за критични системи и привилегировани акаунти прегледът може да бъде тримесечен, докато за по-нискорискови ресурси – на шест или дванадесет месеца.
При прегледа ръководителите потвърждават, че служителите все още имат нужда от предоставените права. IT екипът проверява за неактивни акаунти, дублирани профили, общи пароли, невалидни външни потребители и неочаквани членства в групи. Тези проверки трябва да оставят документална следа, особено когато организацията подлежи на одит или има изисквания по ISO 27001.
5. Отнемайте достъпа без забавяне
Прекратяването на трудово или договорно отношение е рисков момент. Процесът трябва да включва своевременно блокиране на профили, отнемане на VPN и облачен достъп, прекратяване на пренасочвания на поща, връщане на устройства и промяна на споделени пароли, ако такива съществуват.
Същият контрол е нужен и при вътрешна промяна на позиция. Служител, преминал от „Човешки ресурси“ в „Продажби“, не следва автоматично да запази достъп до трудови досиета. Именно тези незабелязани остатъчни права са често срещан слаб контрол.
Какво трябва да може да докажете при одит или инцидент
Добре организираният процес оставя доказателства. Организацията трябва да може да покаже актуална политика за контрол на достъпа, регистър на системите и собствениците им, ролеви матрици, записи за одобрения, дневници на действията и резултати от периодични прегледи.
Не е необходимо всяко малко предприятие да внедрява сложна платформа за управление на идентичности още в началото. При ограничен брой служители работеща комбинация от централизирани акаунти, многофакторна автентикация, ролеви групи и дисциплиниран регистър може да даде добър резултат. С разрастването на организацията автоматизацията става все по-ценна, защото намалява ръчните грешки и осигурява по-добра проследимост.
Буллсофт подпомага организациите да свържат техническите настройки с политики, регистри, процедури и реални отговорности, така че контролът на достъпа да работи не само при одит, а всеки работен ден.
Най-полезната първа стъпка е да прегледате не кой има най-много права, а кои права вече нямат ясен собственик и бизнес причина. Там обикновено се крие рискът, който може да бъде ограничен преди да се превърне в инцидент.