Защита на крайни устройства за фирми в 7 стъпки
Лаптопът на търговеца, служебният телефон на управителя, компютърът в счетоводството и работната станция в склада често са най-прекият път към данните на организацията. Защита на крайни устройства за фирми не е просто инсталиране на антивирусен продукт. Това е система от технически мерки, правила за работа и постоянен контрол, която ограничава възможността един компрометиран уред да блокира дейността, да изнесе информация или да наруши регулаторни изисквания.
За малките и средните предприятия рискът има особено практично измерение. Една фишинг атака, загубен телефон или непоставена актуализация могат да доведат до недостъпни договори, криптирани файлове, пропуснати срокове и задължение за оценка на инцидент по GDPR. Ако организацията работи с чувствителни данни, поддържа критични услуги или попада в обхвата на NIS2 и DORA, въпросът е не дали има защита, а дали тя може да бъде доказана, управлявана и възстановена при проблем.
Какво включва защитата на крайни устройства за фирми
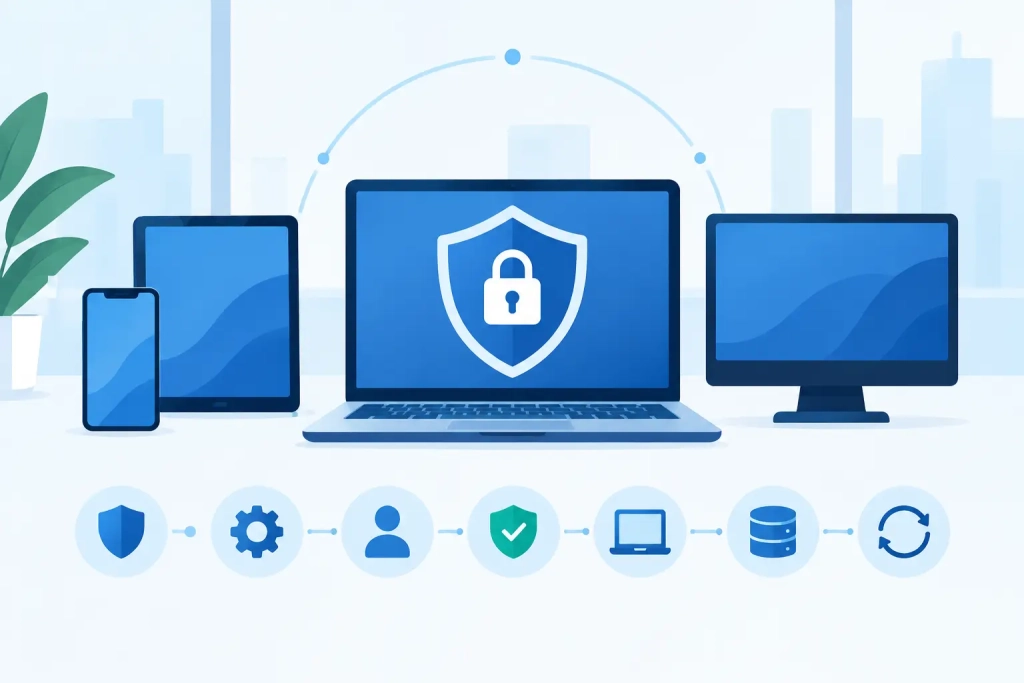
Крайно устройство е всяко устройство, чрез което потребител или система получава достъп до корпоративни ресурси: настолен компютър, лаптоп, сървър, смартфон, таблет, виртуална машина и в определени случаи специализирано производствено оборудване. Всяко от тях има различен профил на риск. Лаптопът се пренася извън офиса, телефонът съхранява служебна поща, а сървърът обработва критични данни и приложения.
Ефективната защита обединява няколко слоя. Антивирусната защита е само един от тях. Нужни са управление на актуализациите, контрол на правата, криптиране, многофакторно удостоверяване, наблюдение на подозрително поведение и възможност за бърза реакция. Най-добрият инструмент няма да компенсира липсата на ясни отговорности, а добрата политика няма да спре атака, ако устройствата не се наблюдават технически.
Целта не е да се наложат ограничения заради самите ограничения. Целта е служителите да работят нормално, докато достъпът до системи и данни остава контролиран, проследим и ограничен до необходимото.
1. Направете пълен регистър на устройствата и собствениците им
Не може да се защити актив, който не е известен. В много организации има устройства, закупени по отделни проекти, стари лаптопи, използвани от външни сътрудници, или лични телефони с достъп до служебна поща. Тези устройства често остават извън стандартните политики и се превръщат в слабо звено.
Регистърът следва да съдържа поне тип и сериен номер на устройството, потребител, операционна система, местоположение, инсталирани критични приложения, ниво на достъп и статус на криптиране. Полезно е да се определи и собственик на актива от бизнес гледна точка, а не само технически администратор. Така при напускане на служител, загуба на устройство или одит организацията има ясна отправна точка.
Тук има и важен баланс. Не всяко устройство изисква еднакъв контрол. Компютърът с достъп до счетоводна система и лични данни трябва да има по-строги правила от терминал, използван само за визуализация на производствена информация. Класификацията на данните и критичността на процесите определят нивото на защита.
2. Ограничете администраторските права и достъпа до данни
Много инциденти се разрастват, защото потребителят работи с повече права, отколкото са му необходими. Ако злонамерен код бъде стартиран от профил с локални или домейн администраторски привилегии, последствията могат да засегнат цялата инфраструктура.
Принципът на минималните права означава всеки служител да има достъп само до системите, папките и функциите, нужни за конкретната му роля. Администраторските акаунти трябва да са отделени от ежедневните потребителски профили. Достъпът на външни доставчици следва да е срочен, одобрен и регистриран.
Многофакторното удостоверяване е задължителен допълнителен слой за електронна поща, отдалечен достъп, облачни услуги и администраторски конзоли. То не премахва всички рискове, но силно намалява вероятността от успешен достъп само чрез открадната парола. За организации с по-висока критичност е разумно да се приложат и правила според състоянието на устройството – например достъп до чувствителни ресурси само от управляван и криптиран компютър.
3. Управлявайте актуализациите като процес, не като еднократна задача
Непоправените уязвимости са сред най-честите причини за компрометиране на крайни устройства. Това важи не само за операционната система, но и за браузъри, офис приложения, VPN клиенти, инструменти за отдалечена поддръжка и специализиран софтуер.
Автоматичните актуализации са подходящи за голяма част от устройствата, но при критични приложения трябва да има контролирано тестване. Непремерена актуализация може да създаде оперативен проблем, особено когато софтуерът е свързан със специфична счетоводна, производствена или документна система. Затова добрият подход включва график, приоритизация според критичността на уязвимостите, тестова група и отчет за устройствата с просрочени обновления.
Ръководството трябва да получава кратка и разбираема информация: колко устройства са извън политика, кои критични уязвимости са отворени и какъв е срокът за отстраняване. Това превръща техническата задача в управляем риск.
4. Внедрете EDR и наблюдение на подозрително поведение
Традиционният антивирусен софтуер разпознава известни заплахи, но не винаги е достатъчен срещу целенасочени атаки, злоупотреба с легитимни инструменти или нов тип зловреден код. Endpoint Detection and Response, или EDR, наблюдава поведението на устройствата и дава възможност за откриване, разследване и ограничаване на инциденти.
Например EDR може да сигнализира при масово криптиране на файлове, необичайно стартиране на процеси, опит за изключване на защитата или достъп до чувствителни данни извън обичайния модел на работа. При потвърден риск компрометираното устройство може да бъде изолирано от мрежата, без автоматично да се прекъсва цялата организация.
Технологията обаче създава стойност само ако сигналите се преглеждат и обработват. За фирма без вътрешен център за наблюдение това често означава външен експертен капацитет, ясна процедура за ескалация и предварително определени действия при инцидент. В противен случай конзолата за сигурност се превръща в още един инструмент, който събира известия без реална реакция.
5. Криптирайте устройствата и отделете защитата от резервното копие
Кражбата или загубата на лаптоп не трябва автоматично да означава изтичане на лични данни, договори или финансова информация. Пълното криптиране на диска защитава данните, когато устройството е изключено или достъпът до него е физически компрометиран. Ключовете за възстановяване трябва да се управляват централизирано и сигурно, защото без тях фирмата може да загуби собствените си данни.
Криптирането не заменя резервното копиране. При рансъмуер, хардуерен дефект или човешка грешка организацията се нуждае от отделно, проверено и защитено копие. Съществена е и възможността за възстановяване: какъв обем данни може да се върне, за колко време и дали копията са изолирани от средата, която би могла да бъде атакувана.
Практическият тест е прост: ако основният лаптоп на финансовия директор стане неизползваем в понеделник сутрин, може ли критичната информация да бъде възстановена в приемлив срок? Отговорът трябва да бъде проверен с тест, а не предположен.
6. Уредете използването на лични устройства и работата извън офиса
Хибридният модел на работа разширява границите на корпоративната среда. Използването на лични устройства може да е допустимо, но само при ясно определени условия. Нужно е да се знае дали служебните данни се съхраняват локално, има ли отделен служебен профил, може ли достъпът да бъде прекратен при напускане и какво се случва при загуба на телефона.
При подхода BYOD пълният контрол върху личното устройство невинаги е пропорционален или приемлив. По-подходящо може да бъде управление на служебните приложения и данни, без достъп до личното съдържание. Изборът зависи от ролята на служителя, вида обработвани данни и договорните отношения. Във всички случаи правилата трябва да са писмени, предварително комуникирани и съобразени с изискванията за защита на личните данни.
7. Свържете техническите мерки с политики, обучения и доказателства
При проверка или инцидент не е достатъчно да се каже, че има антивирусна защита. Организацията трябва да покаже кой управлява устройствата, как се одобрява достъпът, как се реагира при загуба, как се прилагат актуализации и как се документират отклоненията.
Тази проследимост е особено ценна при GDPR, ISO 27001, NIS2 и DORA. Конкретните задължения зависят от сектора и размера на организацията, но общата логика е една: мерките трябва да бъдат основани на риск, приложени на практика и периодично преглеждани. Обучението на служителите също е част от контрола. Най-добрата защита може да бъде заобиколена от убедително фишинг съобщение, изпратено до неподготвен потребител.
За много предприятия работещият модел е външен партньор, който съчетава управление на защитата, наблюдение, резервно копиране, процедури за реакция и документация по съответствие. Буллсофт прилага именно такъв интегриран подход, при който технологичните контроли се свързват с реалните бизнес процеси и изискванията към организацията.
Следващата разумна стъпка не е да се закупи произволен нов продукт, а да се направи оценка на устройствата, достъпите и данните, които те обработват. Така инвестицията в защита се насочва към местата, където един инцидент би струвал най-много на бизнеса.