EDR срещу антивирусна защита за бизнеса
Когато служител отвори фишинг прикачен файл или компрометирана програма получи достъп до фирмен компютър, въпросът EDR срещу антивирусна защита не е теоретичен. От него зависи дали инцидентът ще бъде спрян на едно устройство, или ще засегне файлов сървър, архиви, клиентски данни и ключови бизнес процеси. За малките и средните организации разликата има и финансова, и регулаторна стойност.
Антивирусният продукт остава необходима основа. Той обаче не е проектиран самостоятелно да разследва сложна атака, да проследява движението на нападателя между системи или да предоставя пълна картина за последващ анализ. EDR добавя именно тази видимост и възможност за реакция. Правилният избор не е въпрос на най-скъп лиценз, а на риск, критични данни, работен модел и капацитет за управление.
Какво прави антивирусната защита
Традиционната антивирусна защита следи файлове, процеси, уеб трафик и други обекти на крайното устройство. Тя сравнява откритото с известни индикатори за заплаха и използва поведенчески механизми, за да блокира подозрителни действия. Съвременните решения често включват защита от рансъмуер, филтриране на опасни сайтове и контрол на приложенията.
Това е важно, защото голяма част от масовите заплахи могат да бъдат предотвратени автоматично. Зловреден прикачен файл, познат троянец или опит за стартиране на очевидно опасен скрипт не бива да изискват ръчна намеса от IT екипа.
Ограничението се появява при атаки, които не изглеждат като познат вирус. Нападател може да използва легитимни административни инструменти, откраднати потребителски данни или серия от на пръв поглед нормални действия. Антивирусът може да блокира отделен елемент, но не винаги разполага с достатъчен контекст да свърже цялата последователност и да покаже какво вече е засегнато.
EDR срещу антивирусна защита: съществената разлика
EDR означава Endpoint Detection and Response – откриване и реакция при заплахи на крайни устройства. Крайни устройства са служебните компютри, лаптопите, сървърите и в зависимост от решението други управлявани устройства. EDR събира телеметрия за процеси, файлове, мрежови връзки, влизания в системата и промени по конфигурацията. След това открива отклонения, оценява риска и подпомага реакцията.
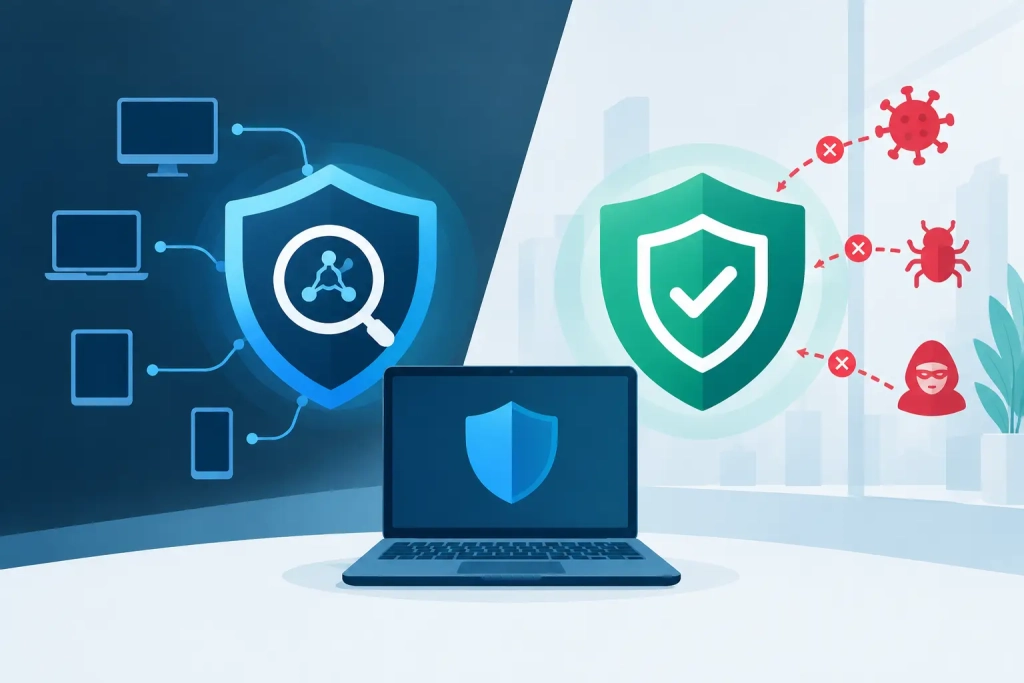
Разликата е в целта. Антивирусът основно предотвратява. EDR предотвратява, открива, разследва и подпомага ограничаването на инцидента. При подозрение за компрометиране специалистът може да види кой процес е стартирал атака, кои акаунти са използвани, с кои външни адреси е осъществена комуникация и дали има сходни действия на други устройства.
Тази проследимост е решаваща при рансъмуер. Ако едно устройство показва признаци на криптиране, EDR може да го изолира от мрежата, без непременно да прекъсва работата на всички останали служители. Следва анализ на първоначалния достъп, обхвата на инцидента и нужните стъпки за възстановяване. Без подобни данни организацията често работи по предположения – изключва системи превантивно или оставя незабелязани следи от нападателя.
Реакцията е процес, не само бутон за изолация
EDR технологията има стойност, когато е включена в ясен процес. Алармите трябва да бъдат преглеждани, критичните случаи да се ескалират, а действията да се документират. Не всяка тревога е реална атака и не всяко устройство трябва да бъде изолирано автоматично. На производствена система или сървър с критичен софтуер неправилната реакция също може да доведе до прекъсване.
Затова внедряването започва с инвентар на устройствата, определяне на критичните системи и правила кой има право да предприема действия. Политиките трябва да отчитат работата извън офиса, администраторските акаунти, външните доставчици и устройствата, които обработват лични или финансови данни.
Кога антивирусът може да е достатъчен
Самостоятелна антивирусна защита може да бъде разумно начално ниво при организация с малък брой устройства, ограничена сложност на инфраструктурата и нисък рисков профил. Това не означава липса на отговорност. Нужни са централно управление, редовни актуализации, контрол на администраторските права, защитени резервни копия и обучение на потребителите.
Този вариант има смисъл, ако компанията не съхранява големи обеми чувствителни данни, не управлява критични услуги и разполага с работещ план при инцидент. Дори тогава трябва да е ясно кой проверява дали защитата е активна на всички устройства и какво се случва, ако компютърът бъде компрометиран.
Най-честата грешка е антивирусният продукт да се възприема като пълна стратегия за киберсигурност. Той не замества многофакторната автентикация, сегментирането на мрежата, управлението на уязвимости, резервните копия и контрола върху достъпа до данни.
Кога EDR е оправдана инвестиция
EDR е особено подходящ за компании, при които прекъсването на работа носи пряка загуба, а компрометирането на данни създава договорен или регулаторен риск. Това важи за организации с разпределени екипи, множество лаптопи, достъп до облачни системи, документални архиви, ERP или CRM платформи и външни потребители с привилегирован достъп.
Технологията е логична стъпка и когато организацията трябва да демонстрира контрол и проследимост. GDPR изисква подходящи технически и организационни мерки според риска. ISO 27001 поставя акцент върху управлението на инциденти, регистрирането и контрола на достъпа. За засегнатите субекти NIS2 и DORA допълнително повишават очакванията за наблюдение, реакция, докладване и устойчивост на услугите.
EDR не гарантира автоматично съответствие с нито един стандарт или регламент. Тя предоставя технически доказателства и възможност за контрол, но политиките, регистрите, оценката на риска, процедурите за уведомяване и периодичното тестване трябва да бъдат организирани отделно. Именно връзката между технология и процес превръща защитата в проверима мярка.
Как да вземете практично решение
Преди избор на продукт оценете не само броя устройства, а реалния сценарий при инцидент. Колко време може да не работи ключова система? Кои данни биха довели до задължение за уведомяване или договорни санкции? Има ли резервни копия, които са защитени от изтриване и криптиране? Разполагате ли с човек, който може да разследва сигнал в извънработно време?
Ако отговорът на последния въпрос е не, EDR без управлявана услуга може да остави съществена празнина. Системата ще генерира сигнали, но тяхната стойност зависи от навременната оценка и реакция. За много средни предприятия по-подходящ е модел с външен партньор, който управлява политиките, следи критичните индикации, подпомага разследването и документира действията.
При Буллсофт защитата на крайни устройства може да бъде обвързана с анализ на риска, резервно копиране, планове за възстановяване и документация за съответствие. Така решението не остава изолиран софтуерен лиценз, а част от управляем процес за ограничаване на щети и възстановяване на операциите.
Четири признака, че е време за EDR
- Служителите работят дистанционно, използват лаптопи извън защитената офис мрежа или имат достъп до облачни системи с чувствителни данни.
- Организацията обработва лични данни, финансова информация, медицински, правни или други критични документи, при които инцидентът изисква доказуемо разследване.
- Има сървъри, специализиран бизнес софтуер или производствени процеси, за които дори няколко часа прекъсване са съществени.
- IT поддръжката е малка или външна и няма постоянен вътрешен капацитет за анализ на сигнали и реакция при атака.
Защитата трябва да издържи и след първия сигнал
Най-добрият избор рядко е само EDR или само антивирус. За повечето организации EDR надгражда антивирусната защита с видимост, разследване и контролирана реакция. Но дори най-доброто EDR решение не може да компенсира липсата на защитени резервни копия, ясни права за достъп и предварително тестван план за възстановяване.
Полезният въпрос не е дали ще има опит за атака, а дали при първия сигнал ще знаете какво се е случило, какво е засегнато и кой носи отговорност за следващото действие. Когато този отговор е ясен, инвестицията в защита започва да работи като бизнес устойчивост, а не като пореден IT разход.