SIEM срещу MDR услуги за малкия и средния бизнес
Когато служител отвори фишинг имейл, а в мрежата започнат необичайни входове и прехвърляне на файлове, въпросът не е само дали организацията събира логове. Въпросът е кой ще разпознае инцидента навреме, ще прецени неговата критичност и ще предприеме правилните действия. Именно тук сравнението SIEM срещу MDR услуги има практическо значение за българските малки и средни предприятия.
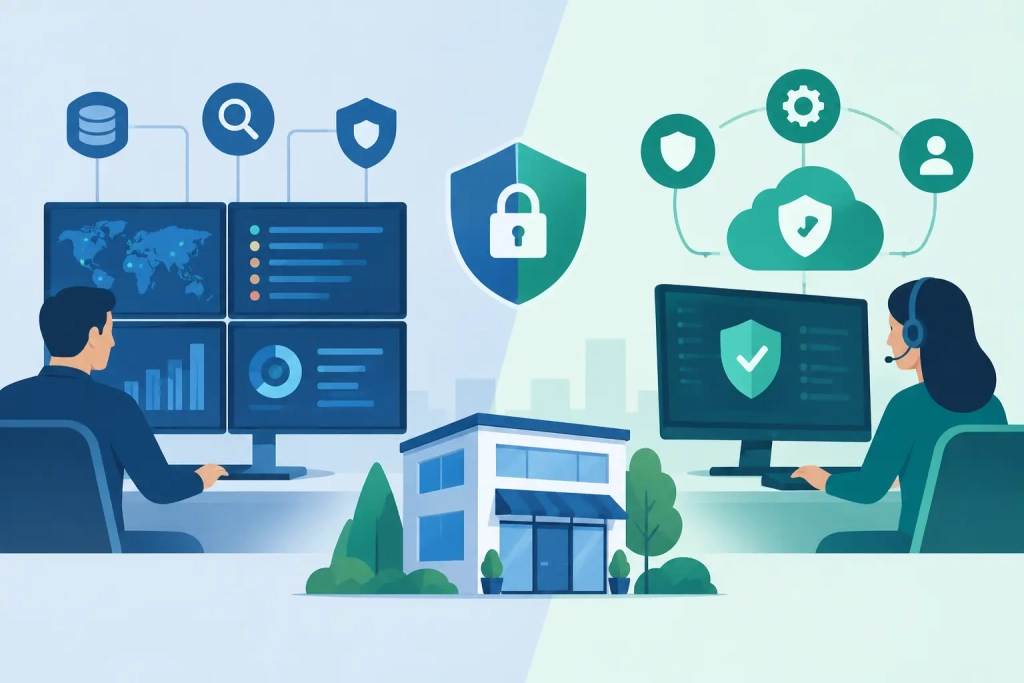
SIEM и MDR често се разглеждат като алтернативи, но в действителност решават различни части от един и същ проблем. SIEM е технология и платформа за централизирано събиране и анализ на събития. MDR е управлявана услуга, при която външен екип по киберсигурност наблюдава, разследва и подпомага реакцията при заплахи. Подходящият избор зависи от риска, наличния вътрешен капацитет, технологичната среда и регулаторните задължения.
Какво реално прави SIEM
SIEM – Security Information and Event Management – събира събития от различни системи: защитни стени, сървъри, облачни услуги, крайни устройства, системи за идентичност, бизнес приложения и мрежово оборудване. Той ги нормализира, свързва ги в обща картина и търси модели, които могат да показват атака, неправомерен достъп или нарушение на вътрешни правила.
За организация, която трябва да докаже проследимост при одит, SIEM има ясна стойност. Той може да пази записи за достъп до критични системи, промени по привилегии, неуспешни опити за вход и действия с чувствителна информация. Това е полезно при изисквания, свързани с ISO 27001, GDPR, NIS2 или DORA, когато трябва да има доказуем контрол, а не само декларация, че такъв съществува.
Но SIEM не е автоматично оперативен център за сигурност. Платформата може да генерира сигнали, без сама да определи дали те са резултат от атака, неправилна конфигурация или нормално бизнес действие. Някой трябва да настройва източниците на данни, правилата за корелация, праговете за алармиране и сроковете за съхранение. Някой трябва и да преглежда сигналите ежедневно.
Силните страни на SIEM
SIEM е особено подходящ, когато организацията има по-сложна инфраструктура, собствен IT или информационен екип и конкретна нужда от централизирана видимост. Той дава контрол върху данните, гъвкавост при справките и възможност за изграждане на правила според специфични бизнес процеси.
Например финансов отдел може да изисква наблюдение на достъпа до счетоводна система извън работно време, а организация с документален архив – проследяване на масово изтегляне, изтриване или промяна на файлове. Тези сценарии могат да бъдат моделирани в SIEM, ако са ясно описани и технически внедрени.
Къде SIEM често не достига
Най-честият проблем не е в самата технология, а в липсата на хора и процеси около нея. Ненастроен или прекалено общо конфигуриран SIEM бързо започва да генерира много сигнали с ниска стойност. Екипът се натоварва, критичните индикатори могат да останат незабелязани, а ръководството остава с усещането, че е инвестирало в защита, която не носи измерим резултат.
Има и финансов аспект. Освен лиценз или инфраструктура, трябва да се предвидят внедряване, интеграции, поддръжка, експертно настройване и дежурство при инцидент. За малък вътрешен IT екип това често означава допълнителна специализация, която трудно се поддържа постоянно.
Какво включват MDR услугите
MDR – Managed Detection and Response – предоставя външен капацитет за откриване и реакция при киберзаплахи. Доставчикът обикновено използва телеметрия от крайни устройства, мрежи, облачни среди и други източници, за да открива подозрителна активност. Ключовият елемент е, че сигналите се анализират от специалисти, а не се оставят единствено на вътрешния екип.
При реален инцидент MDR услугата може да потвърди дали има компрометиране, да определи засегнатите системи, да предложи ограничаване на риска и да подпомогне възстановяването. Това не отменя отговорността на организацията за нейните данни и решения, но съкращава времето между първия индикатор и адекватната реакция.
За предприятие без 24/7 SOC екип това е съществена разлика. Атаките не се съобразяват с работното време, а ransomware инцидентът може да засегне архиви, файлови сървъри, системи за документооборот и критични бизнес приложения в рамките на часове.
SIEM срещу MDR услуги: съществените разлики
Най-краткият отговор е следният: SIEM предоставя видимост и данни, а MDR предоставя наблюдение, експертна интерпретация и реакция. На практика обаче разграничението трябва да се оценява по няколко оперативни критерия.
Капацитетът на екипа е първият. Ако разполагате с квалифицирани специалисти, които могат да управляват случаи, да разследват сигнали и да подобряват правилата, SIEM може да бъде основен компонент на вашата програма за сигурност. Ако IT екипът основно поддържа потребители, мрежа, приложения и доставчици, MDR обикновено осигурява по-бърз практически резултат.
Нуждата от доказуемост е вторият критерий. При одити и регулаторни проверки подробното журнализиране и дългото съхранение на логове са важни. SIEM може да даде необходимата база за справки и разследване. MDR отчетите също са ценни, но не всяка MDR услуга покрива еднакъв обхват на логовете и сроковете им на съхранение. Това трябва да бъде ясно договорено.
Скоростта на реакция е третият критерий. SIEM може да открие аномалия, но реакцията зависи от вътрешната организация. При MDR има предварително дефинирани процедури за ескалация и комуникация, включително кой има право да изолира устройство, да блокира потребителски профил или да спре външен достъп.
Обхватът на защитата също има значение. Част от MDR услугите са фокусирани предимно върху крайни устройства чрез EDR технологии. Други включват облачна среда, идентичности, мрежов трафик и SIEM функционалности. Не приемайте, че терминът MDR сам по себе си гарантира пълно наблюдение на всички критични активи.
Кога комбинацията е по-доброто решение
За организации с чувствителни данни, множество системи и изисквания за отчетност изборът не винаги е или-или. SIEM може да служи като централен слой за логове, справки и доказателства, а MDR екипът да използва тези данни за 24/7 мониторинг и разследване.
Този модел е оправдан, когато има критични бизнес приложения, значим документален архив, отдалечени потребители или обработване на лични и финансови данни. Той позволява едновременно да се поддържа необходимата проследимост и да не се разчита само на вътрешен екип при инцидент.
Комбинацията обаче трябва да бъде проектирана внимателно. Нужни са ясни отговорности, описани източници на логове, правила за достъп, процедури за ескалация и съгласуване с политиките за архивиране и възстановяване. Ако при инцидент не е ясно кой взема решенията и откъде се възстановяват данните, технологиите сами няма да намалят прекъсването на бизнеса.
Как да изберете услуга според риска
Преди избор направете кратък, но реалистичен преглед на средата. Определете кои системи са критични, къде се съхраняват лични данни и документални архиви, кои акаунти имат административни права и какво би се случило при недостъпност за един ден. След това преценете дали имате хора, които могат да наблюдават и разследват сигнали извън стандартното работно време.
В договора с доставчик търсете конкретика: какви източници ще бъдат наблюдавани, в какъв срок се уведомява при критичен инцидент, какво означава „реакция“, кой извършва действията по ограничаване и какви отчети се предоставят. За NIS2 и DORA особено значение имат управлението на риска, документираните процедури, веригата за ескалация и възможността да покажете, че контролите работят на практика.
Буллсофт разглежда мониторинга не като отделен софтуерен проект, а като част от цялостната устойчивост – защита на крайни устройства, резервни копия, възстановяване, политики, регистри и нормативно съответствие. Така техническият сигнал може да се превърне в управляван процес, а не в поредния нерешен тикет.
Правилният избор не е този с най-много функции в офертата, а този, при който рискът има ясен собственик, сигналите имат определен отговор и критичните данни могат да бъдат възстановени проверимо. Това е основата, върху която сигурността започва да защитава реално бизнеса.